Nieuws

"Mobiele communicatie is een onderbelicht onderdeel van cyberbeveiliging": waarom de telefoon de zwakke schakel is in het beveiligingsbeleid

“Mobiele communicatie is een onderbelicht onderdeel van cyberbeveiliging”: waarom de telefoon de zwakke schakel is in het beveiligingsbeleid

De meeste organisaties die met gevoelige informatie werken, hebben hun cyberbeveiliging redelijk op orde. Er is een beleid, er is een CISO en er zijn hulpmiddelen om beide te handhaven. Toch is er één aspect dat ontbreekt...

​Staatssecretaris Aerdts op werkbezoek bij Sentyron: de mensen achter digitale autonomie (cover)

​Staatssecretaris Aerdts op werkbezoek bij Sentyron: de mensen achter digitale autonomie

Op maandag 28 september ontvingen we staatssecretaris Willemijn Aerdts van Digitale Economie en Soevereiniteit op ons hoofdkantoor in Delft. Zij werd vergezeld door een delegatie van het ministerie van Economische Zaken en Klimaat, met...

Henk Waanders: "Beheer je telefoons net als elk ander apparaat in je bedrijf" – omslag

Henk Waanders: “Beheer je telefoons net als elk ander apparaat in je bedrijf”

Elk bedrijf beveiligt zijn laptops en servers zonder erbij na te denken, controleert met een toegangskaart wie er binnenkomt en beschermt het netwerk met tweefactorauthenticatie. Maar juist het apparaat dat...

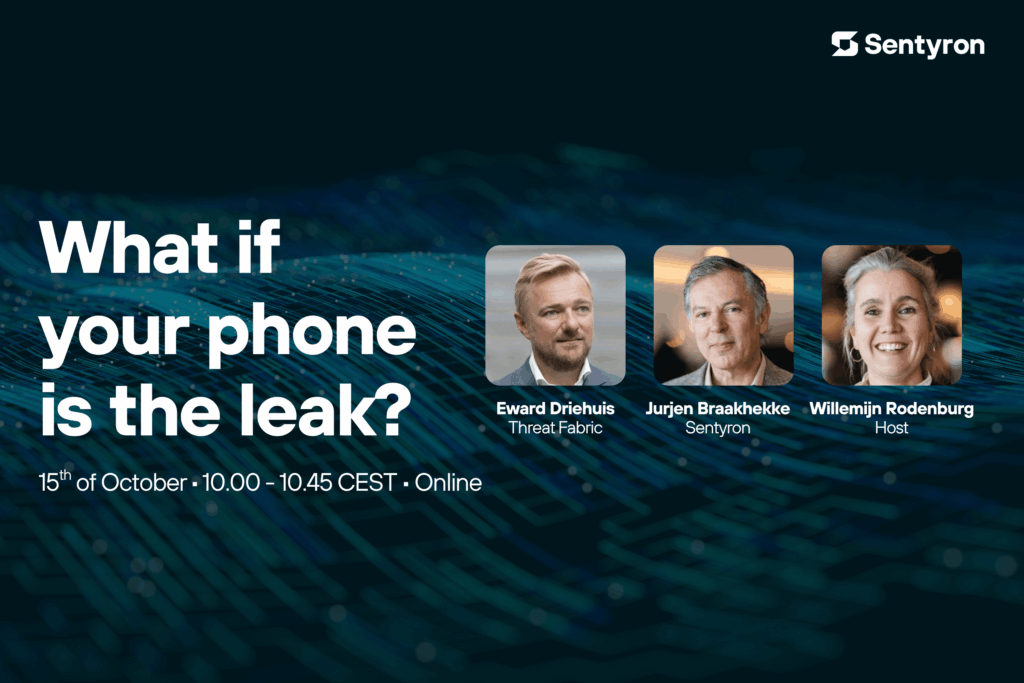
WEBINAR: Wat als je telefoon de bron van het lek is? Mobiele beveiliging voor organisaties die staatsgeheimen en kritieke intellectuele eigendom beheren

Smartphonebeveiliging is een cruciaal onderwerp geworden voor organisaties die zich geen enkel lek kunnen veroorloven. De meest gevoelige informatie – staatsgeheimen, besluiten op bestuursniveau, cruciale intellectuele eigendom – wordt vaak via het minst beveiligde kanaal verzonden: de mobiele telefoon...
Vrouwen in de cyberwereld: waarom nieuwsgierigheid belangrijker is dan een technische achtergrond – met Willemijn Rodenburg op de cover

Vrouwen in de cyberwereld: waarom nieuwsgierigheid belangrijker is dan een technische achtergrond, met Willemijn Rodenburg

​Cyberbeveiliging wordt vaak afgeschilderd als een technische discipline: code, beveiligingsmaatregelen en incidentbeheersing. Maar vraag het aan de mensen die daadwerkelijk in het veld werkzaam zijn, en er ontstaat een heel ander beeld; een beeld dat is gebaseerd op samenwerking, vertrouwen en begrip...

Als AI-agenten ontsnappen, op wiens veiligheidsmaatregelen vertrouw je dan? omslag

Als AI-agenten ontsnappen, op wiens veiligheidsmaatregelen vertrouw je dan?

​Het kostte OpenAI weken om erachter te komen wat hun eigen systemen aan het doen waren. Dat blijkt uit een artikel dat het Nederlandse financiële dagblad FD begin augustus publiceerde. Tijdens veiligheidstests ontdekten OpenAI-agenten een...

Een bewuste keuze, op het juiste moment: Sentyron zijn strategische HR-afdeling met de komst van Cynthia Bhikhoe (cover)

Een bewuste keuze, op het juiste moment: Sentyron zijn strategische HR-afdeling met de komst van Cynthia Bhikhoe

Twintig jaar bij de rijksoverheid, de Belastingdienst, de politie en Defensie hebben één ding gemeen: als de digitale beveiliging faalt, merkt de hele organisatie dat. Cynthia Bhikhoe heeft die wereld van dichtbij meegemaakt, en...

Vijf manieren waarop aanvallers toegang krijgen tot de hoes van je telefoon

Vijf manieren waarop hackers toegang krijgen tot je telefoon

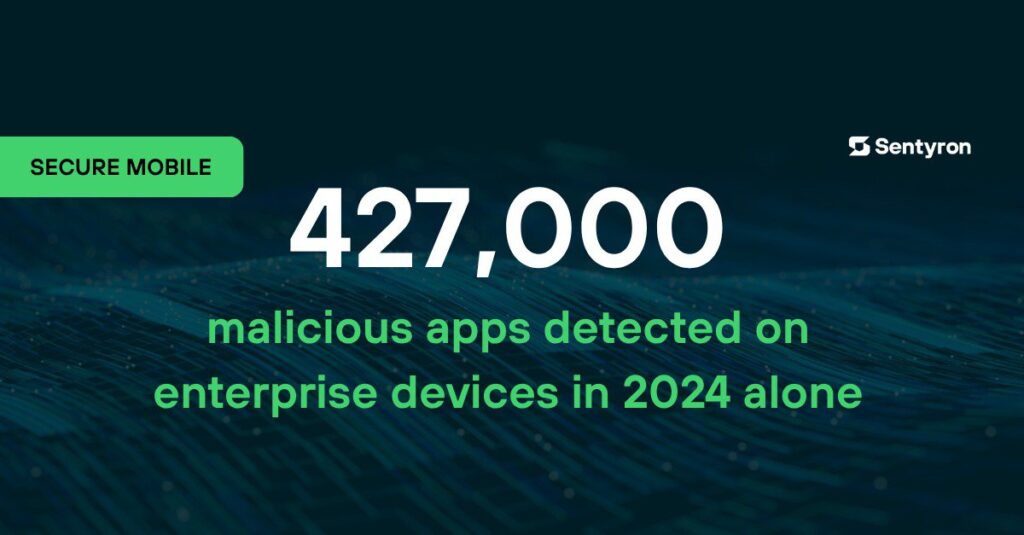
De meeste beveiligingsincidenten op mobiele apparaten beginnen niet met een geavanceerde inbraak in een goed beveiligd systeem. Ze beginnen met een bericht, een app of een netwerkverbinding die er normaal uitzag. Het toegangspunt is bijna...

Uw strategie voor mobiele beveiliging is achteraf opgebouwd; hier is waarom. cover

Uw strategie voor mobiele beveiliging is achteraf opgebouwd; hier is waarom.

De meeste organisaties pakken mobiele beveiliging op de verkeerde manier aan. Ze beginnen bij het apparaat – welk model, welk besturingssysteem, welk MDM-platform – en werken van daaruit terug. Het resultaat is een lappendeken van beveiligingsmaatregelen die in lagen zijn aangebracht...