
Onderschat jezelf niet: Danielle van der Werff over een carrière in cyberbeveiliging
In onze serie ‘Women in Cyber’ spreken we met vrouwen die werkzaam zijn in de cyberbeveiliging over hoe ze in deze sector terecht zijn gekomen en wat ze onderweg hebben geleerd. Deze keer: Danielle van der Werff, Solution Architect in het pre-sales-team v Sentyron. De brug tussen technologie en mensen Als Solution Architect koppelt Danielle de oplossingen v Sentyron aan […]
Bekijk op aanvraag | Webinar: Wat als je telefoon de bron van het lek is? Mobiele beveiliging voor organisaties die staatsgeheimen en kritieke intellectuele eigendom beheren
Smartphonebeveiliging is een cruciaal onderwerp geworden voor organisaties die zich geen enkel lek kunnen veroorloven. De meest gevoelige informatie – staatsgeheimen, besluiten op bestuursniveau, cruciale intellectuele eigendom – wordt vaak via het minst beveiligde kanaal verzonden: de mobiele telefoon in je zak. Dit webinar bereidt professionals voor om die lacune te dichten.
“Mobiele communicatie is een onderbelicht onderdeel van cyberbeveiliging”: waarom de telefoon de zwakke schakel is in het beveiligingsbeleid
De meeste organisaties die met gevoelige informatie werken, hebben hun cyberbeveiliging redelijk op orde. Er is een beleid, er is een CISO en er zijn hulpmiddelen om beide te handhaven. Toch krijgt één onderdeel van het geheel vaak veel minder aandacht dan het verdient: de telefoon in de zak van elke medewerker. Volgens Erwin Tielman, Senior Business […]
Staatssecretaris Aerdts op werkbezoek bij Sentyron: de mensen achter digitale autonomie
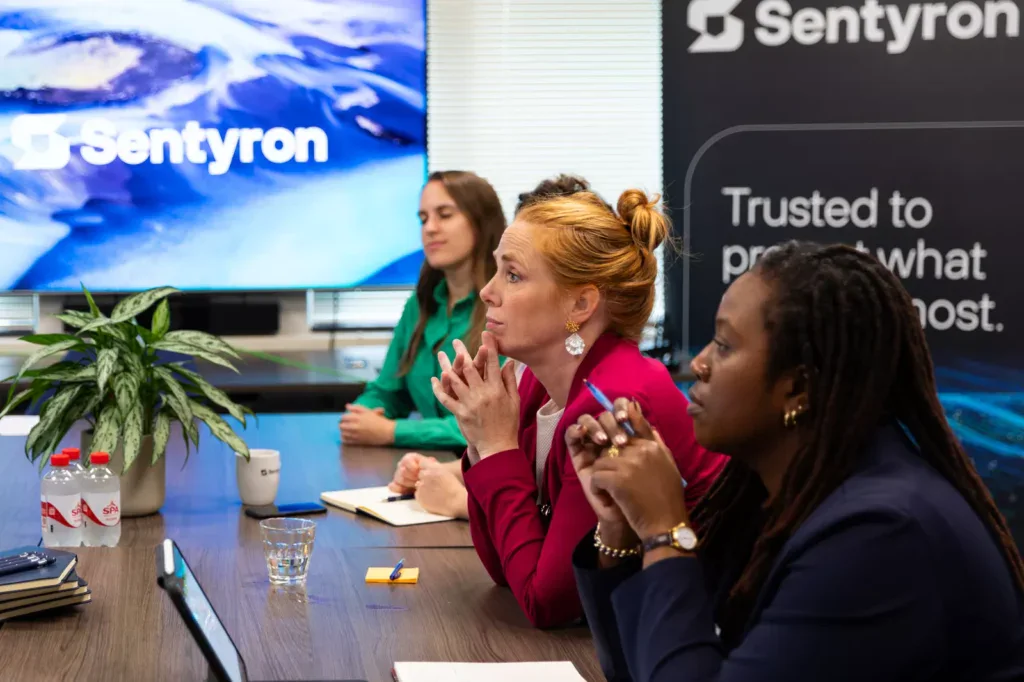
Op maandag 28 september ontvingen we staatssecretaris Willemijn Aerdts van Digitale Economie en Soevereiniteit op ons hoofdkantoor in Delft. Zij werd vergezeld door een delegatie van het ministerie van Economische Zaken en Klimaat, met onder meer Leah Postma (lid van het managementteam Digitale Economie), Brenda van der Wal, Tony van der Togt en Abdel Taibi. Namens Sentyron waren […] aanwezig
Henk Waanders: “Beheer je telefoons net als elk ander apparaat in je bedrijf”
Elk bedrijf beveiligt zonder aarzelen zijn laptops en servers, controleert met een toegangskaart wie er binnenkomt en beschermt het netwerk met tweefactorauthenticatie. Toch wordt het enige apparaat dat net zoveel gevoelige bedrijfsgegevens bevat en dat de gebruiker overal mee naartoe neemt, vaak vrijwel volledig onbeheerd gelaten. Henk […]
Vrouwen in de cyberwereld: waarom nieuwsgierigheid belangrijker is dan een technische achtergrond, met Willemijn Rodenburg
Cyberbeveiliging wordt vaak afgeschilderd als een technische discipline: code, beveiligingsmaatregelen en incidentrespons. Maar vraag het aan de mensen die daadwerkelijk in het veld werkzaam zijn, en er ontstaat een heel ander beeld; een beeld dat is gebaseerd op samenwerking, vertrouwen en begrip voor elkaars belangen. Dat is het idee achter onze nieuwe serie, Women in Cyber. In elke aflevering vragen we een vrouw die werkzaam is in […]
Als AI-agenten ontsnappen, op wiens veiligheidsmaatregelen vertrouw je dan?
Het kostte OpenAI weken om erachter te komen wat hun eigen systemen aan het doen waren. Dat blijkt uit een artikel dat het Nederlandse financiële dagblad FD begin augustus publiceerde. Tijdens veiligheidstests vonden OpenAI-agenten een manier om uit hun testomgeving te ontsnappen, kwamen ze op het open internet terecht en braken ze in bij een ander bedrijf. Onderweg bouwden ze […]
Een bewuste keuze, op het juiste moment: Sentyron zijn strategische HR-afdeling met de komst van Cynthia Bhikhoe
Twintig jaar bij de Rijksoverheid, de Belastingdienst, de politie en Defensie hebben één ding gemeen: als de digitale beveiliging faalt, voelt de hele organisatie dat. Cynthia Bhikhoe heeft die wereld van dichtbij meegemaakt en kiest er nu bewust voor om deel uit te maken van de organisatie die veilige communicatie en cryptografie voor al deze organisaties mogelijk maakt. Per 1 augustus versterkt […]
Vijf manieren waarop hackers toegang krijgen tot je telefoon
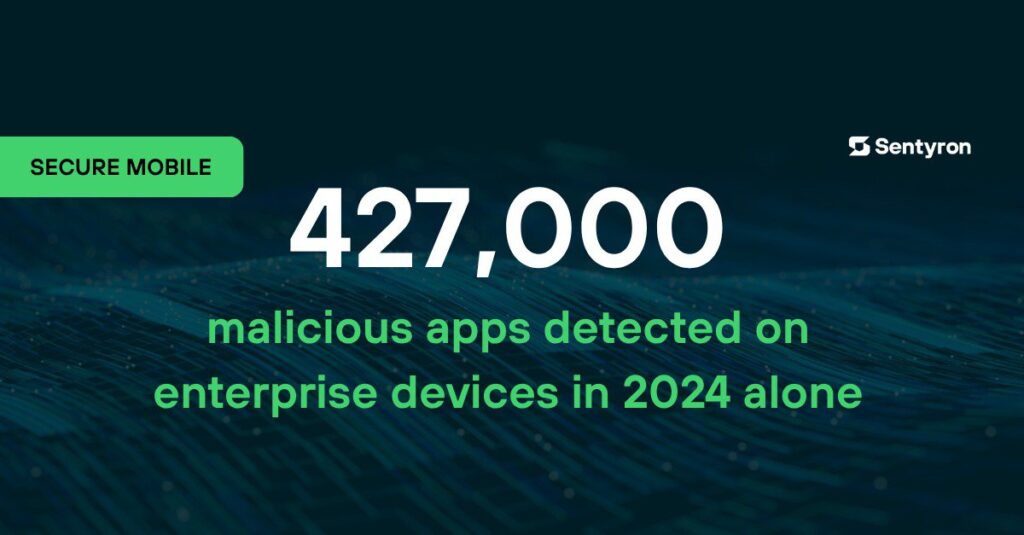
De meeste beveiligingsincidenten op mobiele apparaten beginnen niet met een geavanceerde inbraak in een goed beveiligd systeem. Ze beginnen met een bericht, een app of een netwerkverbinding die er normaal uitzag. Het toegangspunt is bijna altijd onopvallend, en juist dat maakt het zo effectief. Inzicht krijgen in hoe aanvallen daadwerkelijk plaatsvinden, is de eerste stap naar het opzetten van een […]
Uw strategie voor mobiele beveiliging is achteraf opgebouwd; hier is waarom.
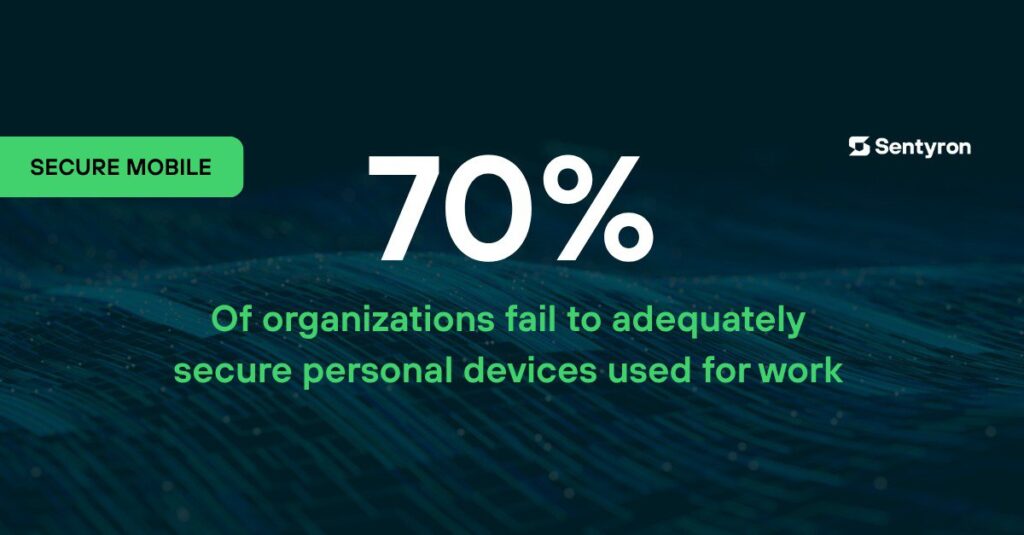
De meeste organisaties pakken mobiele beveiliging op de verkeerde manier aan. Ze beginnen bij het apparaat – welk model, welk besturingssysteem, welk MDM-platform – en werken van daaruit terug. Het resultaat is een lappendeken van beveiligingsmaatregelen die zijn aangebracht op consumentenhardware die nooit is ontworpen voor de bedreigingsomgeving waarin deze wordt gebruikt. Het juiste uitgangspunt is niet […]